Anthropicが企業向けのセキュリティ機能を更新しました。機能を増やすだけでなく、社内の誰が確認し、対応するかを決めることが導入のポイントです。
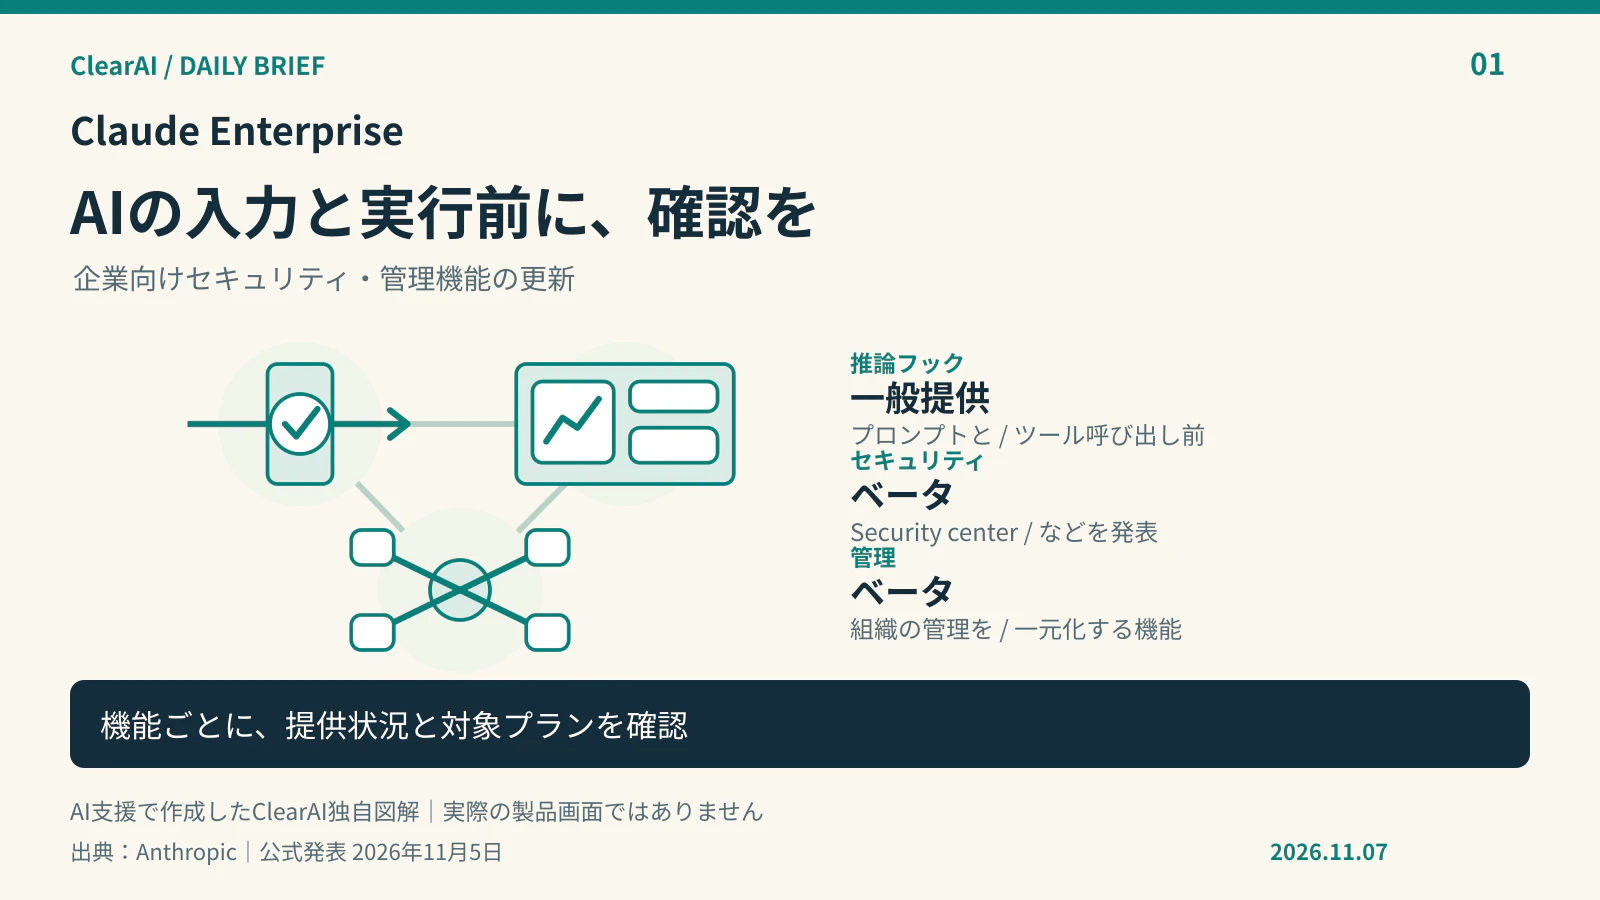
AIへの入力と操作を確認する仕組み
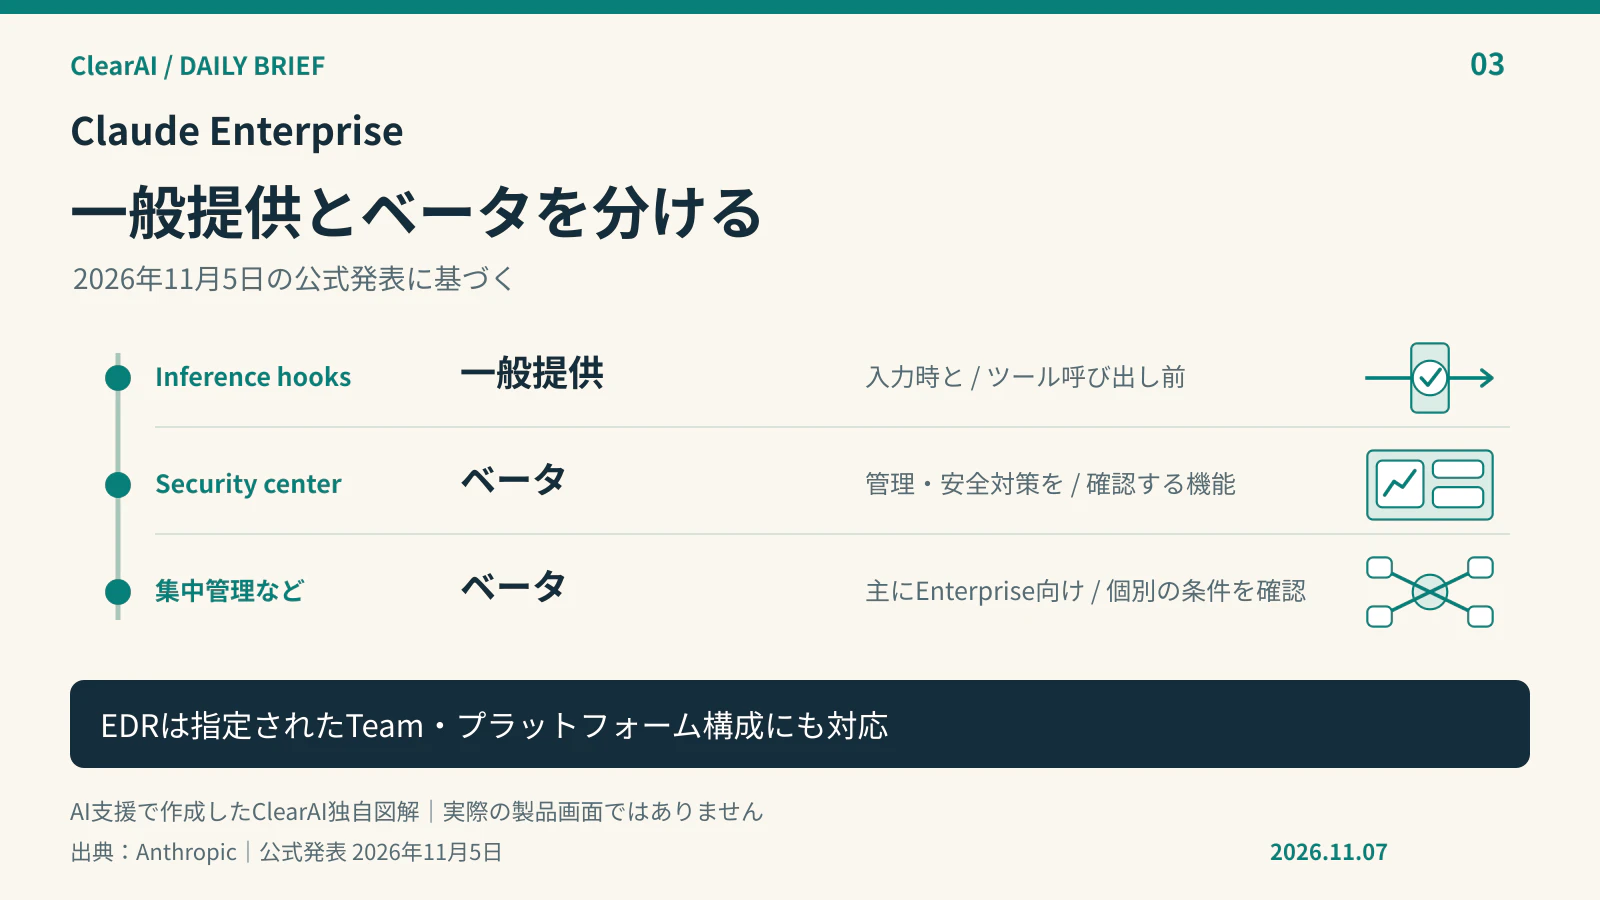
Anthropicは2026年11月5日付で、Claude Enterpriseの管理機能の更新を発表しました。プロンプトやツール実行前の内容を既存のデータセキュリティ製品へ送る「Inference hooks」は一般提供です。セキュリティセンター、一元管理、Admin APIによるサインアウトやIP許可リストの自己管理などはベータとして案内されています。
セキュリティセンターは設定を推奨構成と比較する仕組みで、法令や規格への適合を保証するものではありません。利用できる契約や対応製品は機能ごとに確認が必要です。
関連する公式情報:Anthropic公式発表
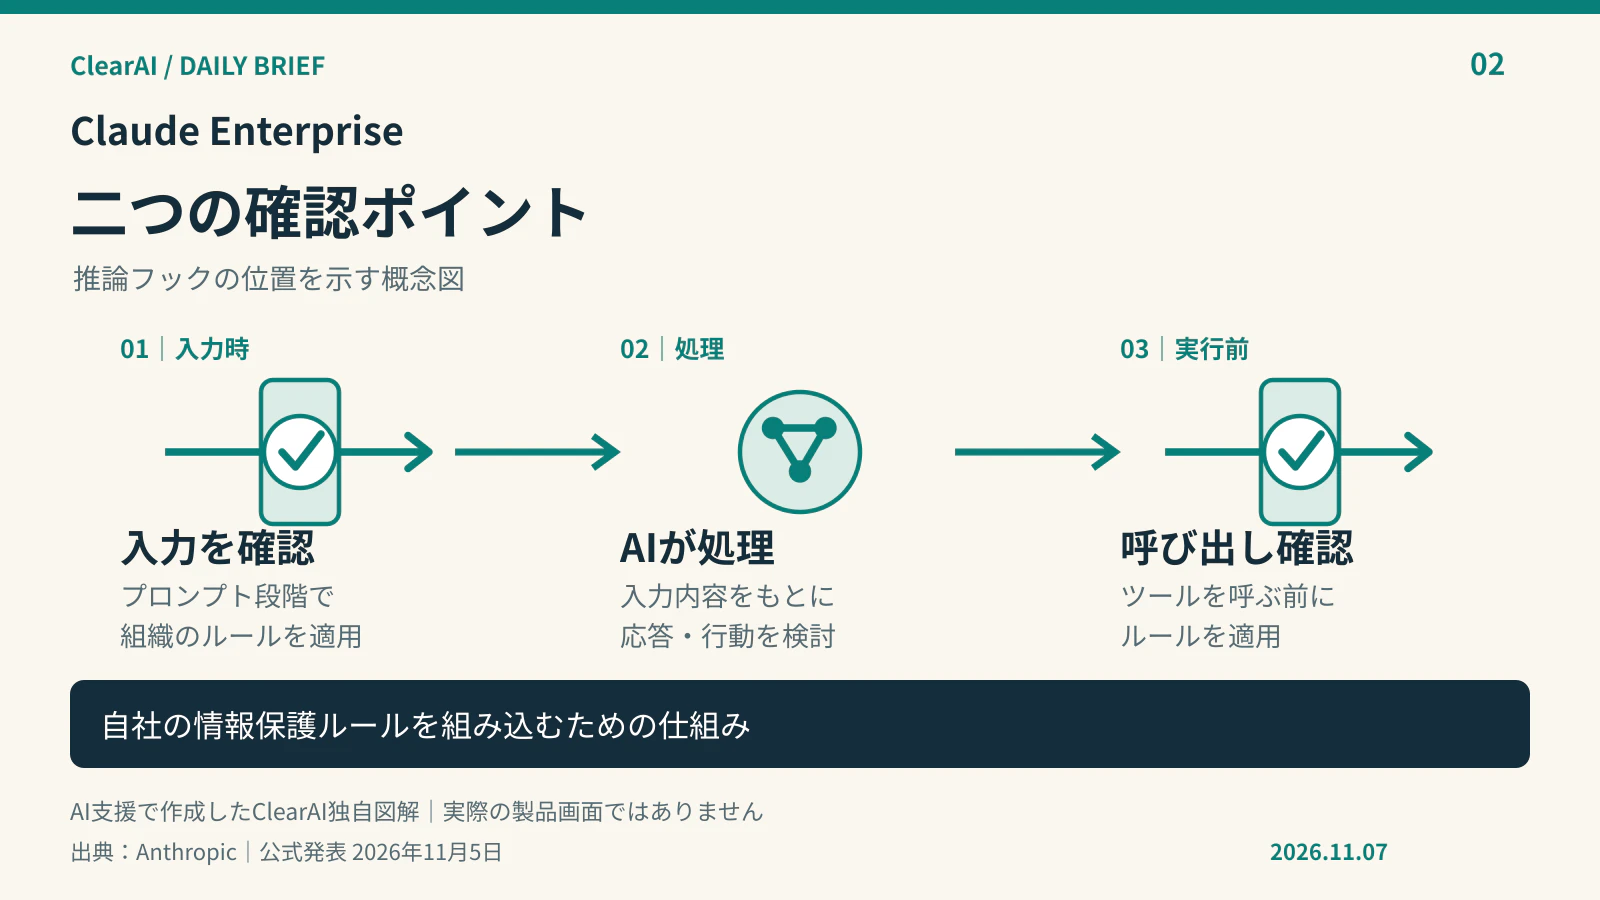
ClearAIの視点:社内ルールを先に具体化する
小規模な会社でも、顧客情報や社外秘の資料をAIで扱う前に、入力してよい情報を整理する意味はあります。ここからは運用上の提案です。まず、公開資料、社内限定資料、顧客から預かった情報を分け、それぞれ誰が利用を判断するかを決めておきます。
チェック機能の導入では、正常な業務を止めすぎないことも重要です。安全なサンプルで試し、確認を求める条件と、その確認を受ける担当者をセットで設計します。警告が出るたびに現場が止まるなら、導入前に相談先と対応時間を用意したいところです。
設定画面の項目を埋めるだけでは、運用は完成しません。取引先からの情報をどこへ送れるか、保存は必要か、退職や異動時に誰が権限を見直すかまで、短い手順書にしておくと引き継ぎやすくなります。
検知機能とアクセス停止の限界を押さえる
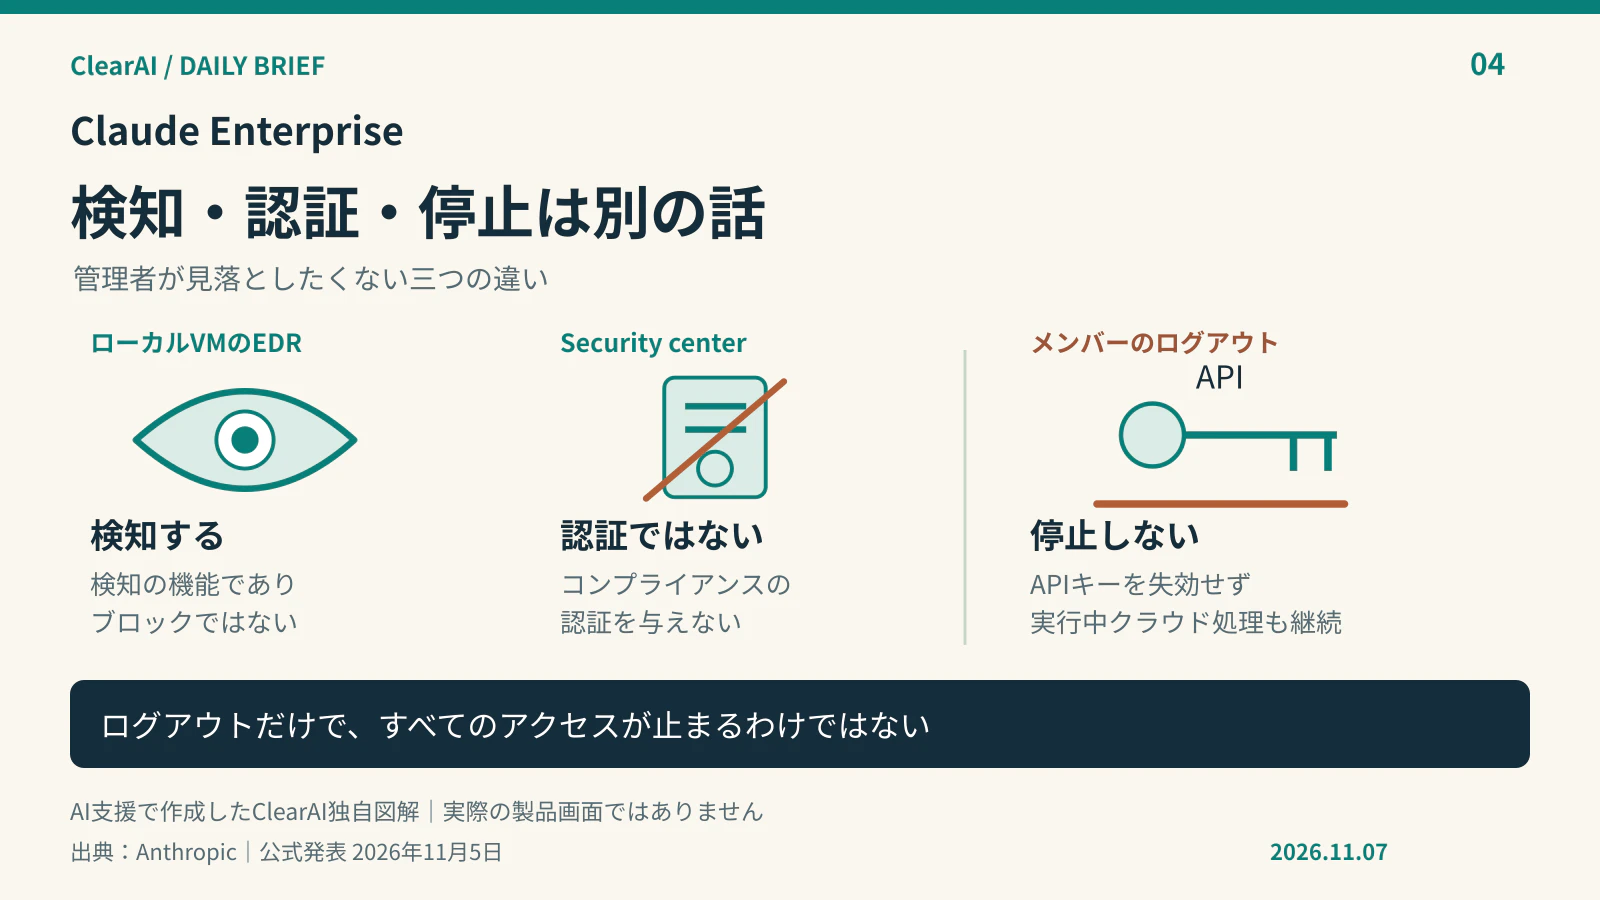
今回案内されたEDR連携は、ローカルの仮想マシン内の活動を検知・報告する仕組みで、動作を遮断するものではありません。また、メンバーのサインアウトでAPIキーや稼働中のクラウドセッションなどまで停止するわけではありません。
ClearAIの見方では、「警告を見つける」「調査する」「アクセスを止める」を別の作業として管理することが大切です。事故が疑われる場合に必要な停止対象を洗い出し、連絡先を明記しておけば、一つのボタンですべて止まるという思い込みを避けられます。
新機能の検討は、今の運用の抜けを確認する機会にもなります。専任担当者がいない会社ほど、利用範囲を小さく始め、無理なく点検できる仕組みにすることを勧めます。
関連する公式情報:Anthropic公式発表
出典
画像はAI支援で作成したClearAI独自の説明用図解です。実際の製品画面や測定結果を示すものではありません。発表日は各公式ページの表記に基づきます。提供条件は変更される場合があります。
図版の補足
図1:AIの入力と実行前に、確認を。機能ごとに、提供状況と対象プランを確認(AI支援で作成したClearAI独自図解。出典:Anthropic、2026年11月5日) 図の出典
図2:二つの確認ポイント。自社の情報保護ルールを組み込むための仕組み(AI支援で作成したClearAI独自図解。出典:Anthropic、2026年11月5日) 図の出典
図3:一般提供とベータを分ける。EDRは指定されたTeam・プラットフォーム構成にも対応(AI支援で作成したClearAI独自図解。出典:Anthropic、2026年11月5日) 図の出典
図4:検知・認証・停止は別の話。ログアウトだけで、すべてのアクセスが止まるわけではない(AI支援で作成したClearAI独自図解。出典:Anthropic、2026年11月5日) 図の出典